關(guān)鍵詞:超級(jí)網(wǎng)銀病毒 什么叫超級(jí)網(wǎng)銀病毒 超級(jí)網(wǎng)銀病毒專殺
超級(jí)網(wǎng)銀病毒是2010年新興的一種網(wǎng)購?fù){。據(jù)金山網(wǎng)絡(luò)安全中心以及客戶服務(wù)中心最新統(tǒng)計(jì)數(shù)據(jù)顯示,2010年交易劫持類木馬發(fā)展迅速,木馬變種近千個(gè),而此種網(wǎng)購?fù){所影響到的網(wǎng)購者也與日俱增。日前金山網(wǎng)絡(luò)安全中心截獲一個(gè)帶有合法“身份證”的超級(jí)網(wǎng)銀病毒。該病毒攜帶合法的“數(shù)字簽名”的當(dāng)做了啟動(dòng)“跳板”,大多數(shù)安全軟件都會(huì)為它“放行”。用戶一旦中招,將遭遇網(wǎng)銀的錢財(cái)轉(zhuǎn)到黑客的手中。目前,永久免費(fèi)的金山衛(wèi)士可以有效攔截和查殺該病毒的運(yùn)行。
什么叫超級(jí)網(wǎng)銀病毒?
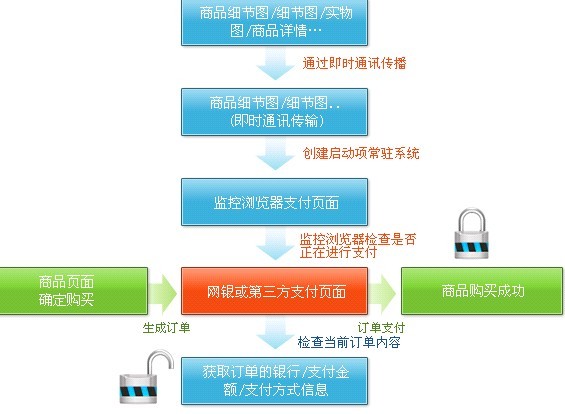
超級(jí)網(wǎng)銀病毒是一種2010年新出現(xiàn)的欺詐性木馬,也叫做“網(wǎng)購木馬”。它的作案流程基本一致:在網(wǎng)購交易過程中,買家執(zhí)行了對方發(fā)過來的文件(木馬),在繼續(xù)交易時(shí),木馬會(huì)創(chuàng)建一個(gè)新的隱藏的交易單,這個(gè)交易單會(huì)搶在正常交易單之前被提交。在整個(gè)過程中,買家完全看不到交易信息被篡改,會(huì)直接將貨款打到犯罪分子指定的帳號(hào)中。
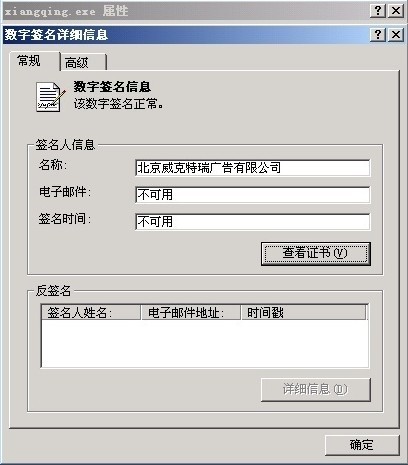
正規(guī)軟件企業(yè)出品的軟件都會(huì)帶有“數(shù)字簽名”,這相當(dāng)于軟件的“身份證”。安全軟件在識(shí)別到這個(gè)“身份證”時(shí),都會(huì)認(rèn)為是正常的軟件而“放行”。金山網(wǎng)絡(luò)安全中心日前截獲一個(gè)超級(jí)網(wǎng)銀病毒,他攜帶“北京威克特瑞廣告有限公司”的數(shù)字簽名。該病毒主要病毒通過淘寶旺旺、QQ、TM等聊天工具傳送木馬作者以低價(jià)為幌子,吸引買家關(guān)注。進(jìn)而以“詳情圖”為借口向買家 發(fā)送木馬。買家一旦點(diǎn)擊,即刻感染木馬。而接下來,木馬作者則以各種優(yōu)惠方式吸引買家購買并支付。騙子實(shí)際上不會(huì)發(fā)貨,而是以盜取買家支付寶賬號(hào),并登錄 自行確認(rèn)收貨,進(jìn)而實(shí)現(xiàn)將買家的錢轉(zhuǎn)移。
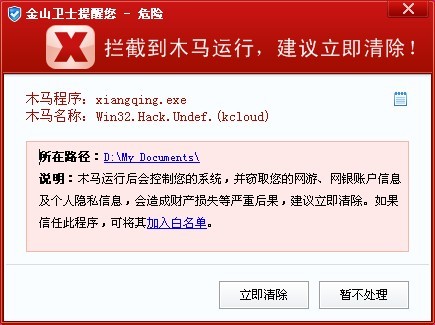
金山網(wǎng)絡(luò)安全專家為您提供超級(jí)網(wǎng)銀病毒專殺以及防御建議:
1.交易時(shí),如果賣家要向您傳送文件,千萬要小心。如果對方發(fā)送的文件是exe、pif、scr 等可執(zhí)行程序的擴(kuò)展名,應(yīng)立即將對方拉黑。發(fā)送可執(zhí)行文件的,99%是個(gè)騙子;
2.點(diǎn)擊確認(rèn)支付按鈕時(shí),一定要檢查收款方信息,如果不是你購物時(shí)熟悉的收款方,應(yīng)立即取消交易;
3.交易過程中,若本機(jī)安裝的殺毒軟件有彈出報(bào)警消息,應(yīng)立即中止交易。
4.金山毒霸反病毒專家表示,目前金山衛(wèi)士已經(jīng)實(shí)現(xiàn)了對該病毒的防護(hù)和查殺。
新毒霸“悟空”是首款云殺毒軟件。首創(chuàng)電腦、手機(jī)雙平臺(tái)殺毒,六引擎智能立體殺毒模式,新一代K+(鎧甲)四維20層立體防御將為您的電腦提供全面的安全保護(hù)。
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號(hào)-18
地址:北京市朝陽區(qū)萬東科技文創(chuàng)園11號(hào)樓 電話:0756-3327084