2013-10-16來源:金山安全中心
計算機(jī)病毒及釣魚網(wǎng)站攻擊的主要特點(diǎn)
1. 釣魚網(wǎng)站一年增長3.6倍
2012年新增釣魚網(wǎng)站163.1萬個,而這個數(shù)字在2011年為45萬個,釣魚網(wǎng)站總量在一年里快速增長了3.6倍。87.55%的釣魚網(wǎng)站服務(wù)器托管在國外,互聯(lián)網(wǎng)相關(guān)管理部門只能管理剩下的12.45%。
針對QQ號的釣魚攻擊占釣魚網(wǎng)站總量的44.6%,QQ號成為最大的被攻擊目標(biāo)。由于越來越多的網(wǎng)站服務(wù)支持使用QQ號登錄,QQ號已成網(wǎng)民最需要保護(hù)的網(wǎng)絡(luò)名片。因QQ號被盜導(dǎo)致的系列攻擊,給網(wǎng)民造成的損失難以估量。
2. 傳統(tǒng)計算機(jī)病毒依然活躍
2012年金山安全中心共捕獲病毒樣本總量超過4200萬個,比上一年增長41.4%,月捕獲病毒樣本數(shù)在300萬至450萬個之間,日均超過11萬個。如此之大的病毒樣本量,必須依靠云安全系統(tǒng)才可能做到秒級響應(yīng)。
2012年統(tǒng)計到病毒感染超過2.3億臺次,比2011年下降14%。總感染次數(shù)下降而病毒樣本數(shù)仍然大幅上升,表明從事病毒傳播的黑色產(chǎn)業(yè)仍然非常活躍。隨著安全軟件的不斷普及和性能提升,病毒作者只能增加病毒更新的頻度來達(dá)到牟利的目的。
安全風(fēng)險統(tǒng)計數(shù)據(jù)
1. 病毒感染情況
2012年全年捕獲病毒樣本總量為42905082個(不重復(fù)的病毒樣本數(shù)),比2011年的25137172個增長41.4%。2012年各月捕獲數(shù)量如圖1所示,每月捕獲病毒樣本的數(shù)量在300萬至450萬個之間,4月為最低值(3045253個),12月為最高值(4570627個),日平均捕獲病毒樣本超過11萬個,如此巨大的樣本量,必須依靠強(qiáng)大的云安全系統(tǒng)才有可能對新危險程序做到秒級響應(yīng)。
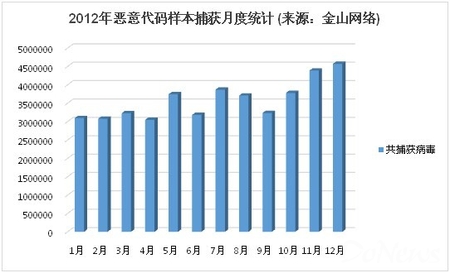
圖1 2012年惡意代碼樣本捕獲月度統(tǒng)計 (來源:金山網(wǎng)絡(luò))
按病毒特征統(tǒng)計,2012年全年捕獲新增病毒特征總量為7067031個(一個病毒特征可以匹配若干個病毒不等),比2011年的3605628個特征上升96.2%。2012年各月捕獲數(shù)量如圖2所示,其中2月達(dá)到全年最低值(436725個),8月達(dá)到全年最高值(813100個)。
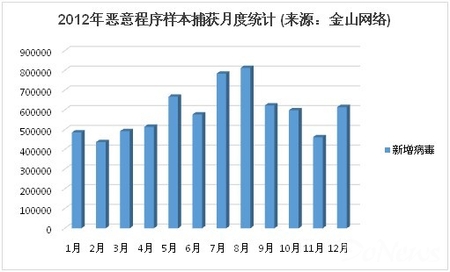
圖2 2012年惡意程序樣本捕獲月度統(tǒng)計 (來源:金山網(wǎng)絡(luò))
2012年監(jiān)測到惡意程序感染超過2.3億臺次,比2011年的2.7億臺次下降14%。其中感染主機(jī)數(shù)量2月為全年最低點(diǎn)(1550萬臺次),11月達(dá)到全年最高值(2293萬臺次),如圖3所示。病毒感染總次數(shù)下降,說明計算機(jī)病毒的感染率有下行趨勢,而捕獲的病毒樣本總量仍在上升,表明病毒產(chǎn)業(yè)鏈的從業(yè)者仍然活躍。
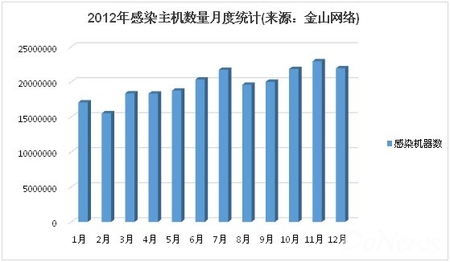
圖3 2012年感染主機(jī)數(shù)量月度統(tǒng)計(來源:金山網(wǎng)絡(luò))
2. 釣魚網(wǎng)站統(tǒng)計
2012年反釣魚系統(tǒng)共新增攔截各類釣魚網(wǎng)站163.1萬個,釣魚網(wǎng)站新增數(shù)量為2011年的3.6倍,2011年全年新增釣魚網(wǎng)站45萬個。按月統(tǒng)計可看出釣魚網(wǎng)站數(shù)呈明顯增長趨勢。
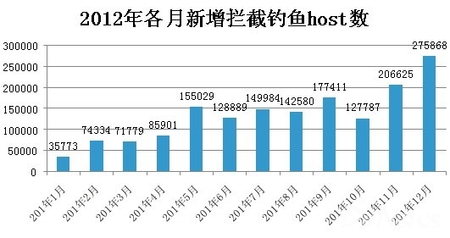
圖4 2012年度每月新增攔截釣魚host數(shù)
網(wǎng)購類釣魚占釣魚網(wǎng)站總量的16.85%,其中對用戶影響較大的“淘寶類”和“網(wǎng)游交易類”分別占釣魚網(wǎng)站總數(shù)的9.08%和3.57%。常規(guī)釣魚網(wǎng)站中,假Q(mào)Q空間和假Q(mào)Q安全中心的盜號類釣魚網(wǎng)站增長顯著,2012年共攔截此類釣魚網(wǎng)站72.8萬個,占釣魚網(wǎng)站總數(shù)的44.6%。
釣魚網(wǎng)站的經(jīng)營領(lǐng)域在2012年也顯著擴(kuò)大,其業(yè)務(wù)并不局限于與互聯(lián)網(wǎng)服務(wù),騙子從線上交易擴(kuò)展到線下交易,利用廉價銷售騙取用戶保證金和中介費(fèi)的釣魚網(wǎng)站蔓延,假服裝銷售,二手車銷售,虛假兼職招聘等也占了釣魚總數(shù)的5%。
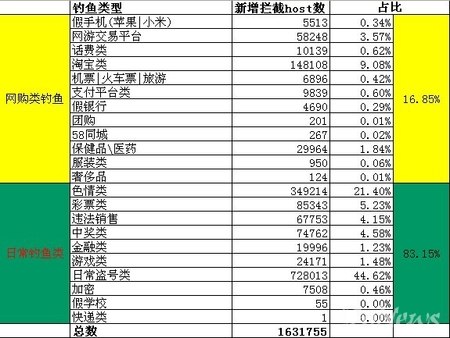
圖5 2012年度網(wǎng)購類釣魚及常規(guī)類釣魚網(wǎng)站構(gòu)成比
針對釣魚網(wǎng)站的新變化,金山毒霸的反釣魚系統(tǒng)也及時進(jìn)行算法調(diào)整,通過和更多互聯(lián)網(wǎng)企業(yè)合作,在更廣泛的渠道收集可疑網(wǎng)址,金山毒霸對新釣魚網(wǎng)站的自動響應(yīng)時間從最初的30分鐘縮短到30秒,大大壓縮了釣魚網(wǎng)站的生存時間。在此基礎(chǔ)上,金山毒霸將網(wǎng)購敢賠服務(wù)升級到額度為8000元的網(wǎng)購敢陪險,最大限度地保障網(wǎng)民購物安全。
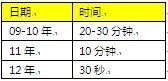
釣魚網(wǎng)址查詢--檢出響應(yīng)速度
釣魚網(wǎng)站的流量來源分析:
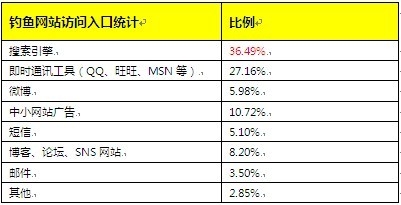
搜索引擎、淘寶二手街、58同城等渠道是釣魚欺詐的高發(fā)地。36.49%的釣魚網(wǎng)站來源于搜索結(jié)果,假淘寶、假58同城釣魚的37%和97%來自于淘寶二手街和58同城。當(dāng)用戶進(jìn)入這些高危場景時,金山毒霸會提供安全場景提示及其專家咨詢鑒定入口。
值得警惕的是,微博、聊天工具、短信這類網(wǎng)絡(luò)應(yīng)用是手機(jī)端應(yīng)用的主流,手機(jī)上網(wǎng)的用戶面臨越來越嚴(yán)重的釣魚網(wǎng)站威脅。2012年爆發(fā)的所謂“微信”病毒是釣魚網(wǎng)站攻擊利用社交軟件傳播的一次大爆發(fā)。
釣魚網(wǎng)站與反釣魚系統(tǒng)的對抗也在加劇:釣魚網(wǎng)站利用js動態(tài)加載、域名泛解析、全圖片、驗證點(diǎn)擊reffer、限制IP登陸等招數(shù)欺騙或阻止反釣魚系統(tǒng)抓取釣魚網(wǎng)站內(nèi)容。
分析釣魚網(wǎng)站的服務(wù)器分布:
87.55%的釣魚網(wǎng)站服務(wù)器托管在國外,國內(nèi)只有12.45%。
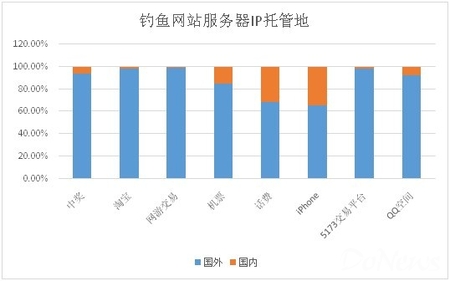
圖6 釣魚網(wǎng)站服務(wù)器托管地統(tǒng)計(國內(nèi)外分布)
統(tǒng)計國內(nèi)釣魚網(wǎng)站服務(wù)器托管地,排名前六的分別是廣東、浙江、北京、河南、江蘇、上海,分布于這6個省(市)份的釣魚網(wǎng)站占總量的82.20%,其他省份合計只占17.80%。
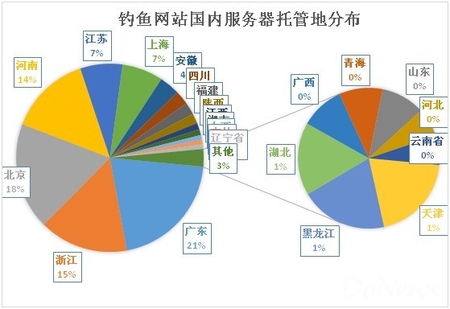
圖7 釣魚網(wǎng)站服務(wù)器托管地統(tǒng)計(各省分布)
3. 網(wǎng)購相關(guān)統(tǒng)計
金山網(wǎng)絡(luò)于2011年8月提供網(wǎng)購敢賠服務(wù),2012年7月升級為最高額度8000的網(wǎng)購敢賠險,網(wǎng)民第一次獲得免費(fèi)的網(wǎng)購安全賠付承諾。隨著網(wǎng)購敢賠險的認(rèn)知增加,網(wǎng)購敢賠險的申請量呈上升趨勢。
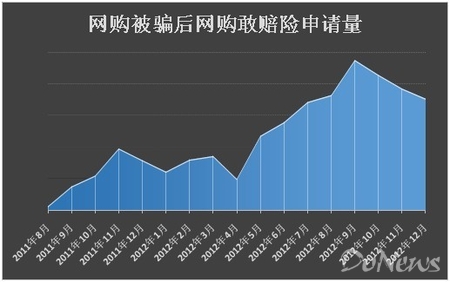
圖8 網(wǎng)購被騙后申請網(wǎng)購敢賠險的業(yè)務(wù)量
通過用戶主動申請的網(wǎng)購敢賠險業(yè)務(wù),能夠第一時間掌握網(wǎng)絡(luò)犯罪行為的特點(diǎn),使金山毒霸能夠先于對手搶先提供反網(wǎng)絡(luò)釣魚系統(tǒng)和防御網(wǎng)購木馬。有力遏制了猖獗的網(wǎng)絡(luò)欺詐犯罪活動。
網(wǎng)購詐騙的主要手法:
1. 制造和點(diǎn)對點(diǎn)傳播網(wǎng)購木馬:利用好壓程序存在的DLL文件加載漏洞加載網(wǎng)購木馬,通過QQ聊天工具將木馬發(fā)送給對方運(yùn)行,主要劫持淘寶交易;
2. 大量機(jī)票釣魚網(wǎng)站、假淘寶店使用加密網(wǎng)頁代碼的手法逃避攔截;
3. 利用58同城擔(dān)保交易釣魚、動態(tài)域名網(wǎng)址釣魚。
針對這些手法,金山毒霸網(wǎng)購保鏢根據(jù)購物場景,模擬被騙過程,在技術(shù)上實現(xiàn)對異常交易行為的智能判斷,及時給網(wǎng)民提供正確的安全警告,大大降低了被騙概率。
針對特定的應(yīng)用場景,金山毒霸會提供相應(yīng)的安全警告,提醒用戶小心上當(dāng)。
1、主流搜索引擎搜索“話費(fèi)充值”、“機(jī)票”、“兼職”等三類關(guān)鍵字,彈出安全提示
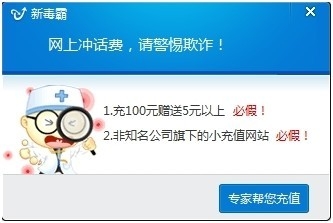
圖9 特定場景下的安全提示(1)
2、淘寶二手街搜索“iPhone”、“兼職”等關(guān)鍵字,彈出安全提示。
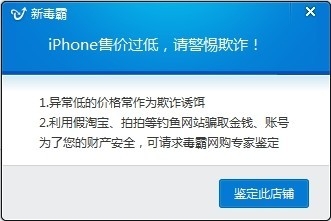
圖9 特定場景下的安全提示(2)
2012年度十大病毒
1、鬼影病毒
鬼影病毒是當(dāng)之無愧的2012年度毒王,它主要依靠帶毒游戲外掛或色播傳播,年內(nèi)出現(xiàn)數(shù)個變種:包括鬼影5、鬼影6、鬼影6變種(CF三尸蠱)等,它和殺毒軟件的技術(shù)對抗也達(dá)到了一個新的高度,在這一年里,金山毒霸針對每次截獲的最新鬼影病毒,快速更新和發(fā)布頑固木馬專殺,捍衛(wèi)用戶電腦安全。目前,主流的殺毒軟件均能防御鬼影病毒,經(jīng)常下載使用帶毒游戲外掛的電腦用戶是感染鬼影病毒的高危群體。
鬼影病毒進(jìn)化史:
鬼影1:感染mbr,無加密。
鬼影2:加密感染mbr,并通過diskhook保護(hù)mbr。
鬼影3:感染beep.sys,掛鉤StartIO保護(hù)mbr。
鬼影4:感染特定主板bios,從而保護(hù)感染的mbr不被修復(fù)。
鬼影5:感染atapi+ntfs驅(qū)動,反復(fù)回寫保護(hù)mbr。
鬼影6:通過atapi+ntfs+startio+回寫+av技術(shù)保護(hù)mbr不被修復(fù),最大的亮點(diǎn)是無病毒文件對抗查殺。
鬼影6變種:替換beep.sys+釋放隱藏的rootkit驅(qū)動+safemon.dll保護(hù)MBR不被檢測和修復(fù),阻止安全工具使用和殺毒軟件聯(lián)網(wǎng)、強(qiáng)行推廣流氓導(dǎo)航網(wǎng)站。
2、AV終結(jié)者末日版
AV終結(jié)者末日版是一個惡意對抗殺軟的病毒,從整個手法來看作者是有意在炫耀自己的技術(shù)。它釋放ADS流病毒,原理是利用NTFS數(shù)據(jù)流來隱藏病毒;它釋放3個驅(qū)動破壞殺毒軟件并保護(hù)自身,如隱藏文件、進(jìn)程等;它刷網(wǎng)站流量,在中毒機(jī)器上開啟3389端口用于接受黑客控制;它發(fā)現(xiàn)一旦發(fā)現(xiàn)進(jìn)程中存在“PowerTool.exe”, “XueTr.exe”則通知驅(qū)動刪除系統(tǒng)的文件,從而破壞整個系統(tǒng)。
3、網(wǎng)購木馬
網(wǎng)購木馬的全稱是網(wǎng)購交易劫持木馬,12年流行網(wǎng)購木馬的特點(diǎn):利用組策略禁止主流安全軟件運(yùn)行,在系統(tǒng)無保護(hù)的情況下,網(wǎng)購木馬即可在買家網(wǎng)購付款環(huán)節(jié)輕易篡改交易信息。使買家要購買的東西沒有支付,卻替病毒作者購買了游戲或手機(jī)充值卡。
這種網(wǎng)購木馬打劫的過程非常巧妙,就好比你在商場購物,在收銀臺簽單時,小偷以迅雷不及掩耳之勢拿小偷的定單替換了你的定單,買家卻在小偷的定單上簽了字。
12年流行網(wǎng)購木馬主要利用第三方軟件的安全漏洞加載病毒, 金山毒霸的網(wǎng)購保鏢可阻止網(wǎng)購木馬的盜竊行為,購物時若發(fā)現(xiàn)殺毒軟件彈出報警,應(yīng)毫不猶豫終止交易,而不要相信對方說這是殺毒軟件誤報。金山毒霸是國內(nèi)最早承諾網(wǎng)購敢賠的殺毒軟件,假如殺毒軟件被病毒巧妙繞過而最終受損,消費(fèi)者即可申請賠付。
網(wǎng)購木馬知識科普 http://bbs.duba.net/thread-22640981-1-1.html
4、456游戲木馬
456游戲木馬是指捆綁在456游戲大廳中并利用456游戲加載的遠(yuǎn)控木馬或盜號木馬。年度流行的456游戲木馬變種主要通過捆綁 456游戲大廳傳播, 通過劫持456游戲的dzip32.dll執(zhí)行第三方loader(存在漏洞軟件的exe可執(zhí)行文件)加載啟動病毒dll。 然后在內(nèi)存中解密一個gh0st遠(yuǎn)程控制木馬程序并執(zhí)行。
2012年,金山毒霸截獲的456游戲木馬變種在10個以上,大部分變種是利用存在安全漏洞的第三方軟件EXE程序加載病毒。金山毒霸對456游戲木馬加強(qiáng)了查殺和防御,建議廣大用戶下載游戲到官方網(wǎng)站下載,可避免上當(dāng)受騙。
5、連環(huán)木馬(后門)
這是一個木馬后門程序,中此木馬的用戶電腦會成為遠(yuǎn)控者的一個肉雞,它指受控制端的指令來執(zhí)行各種網(wǎng)絡(luò)攻擊,同時也具有下載其它程序的功能。
判斷電腦是否感染連環(huán)木馬的方法是查看進(jìn)程中是否存在TPONSCR.exe,如存在,則代表你的電腦可能已經(jīng)感染連環(huán)木馬。金山毒霸無須升級即防御和查殺連環(huán)木馬。
6、QQ粘蟲木馬
QQ粘蟲木馬是指以透明窗體覆蓋QQ登錄框或偽造QQ登錄/重新登錄框的盜號木馬。金山毒霸在2012年截獲的QQ粘蟲木馬主要是偽造QQ登錄/重新登錄框的變種。
2012年流行QQ粘蟲木馬的工作流程是檢測QQ-干擾QQ(掛起或者關(guān)閉QQ)-假冒QQ窗口-騙取登錄信息-發(fā)送QQ賬號至病毒服務(wù)器。它使用了社會工程學(xué),采用較為簡單的手段來騙取QQ號和密碼。金山毒霸針對流行QQ粘蟲木馬的最新特點(diǎn),在截獲的同時加強(qiáng)防御和查殺,可確保廣大毒霸用戶遠(yuǎn)離QQ粘蟲木馬的危害。
7、新淘寶客病毒
新淘寶客病毒是利用驅(qū)動過濾劫持淘寶網(wǎng)搜索結(jié)果的病毒,它使用了游戲捆綁,加數(shù)字簽名,驅(qū)動隱藏過濾,驅(qū)動切斷云掃描等方法,使得病毒的隱藏能力大大增強(qiáng)。2012年,金山毒霸截獲的該病毒樣本系來自某知名單機(jī)游戲網(wǎng)站,它通過單機(jī)游戲捆綁方式傳播,玩家在運(yùn)行游戲的瞬間激活病毒,由于該病毒偽造成游戲文件并能使游戲正常運(yùn)行,對玩家很具有迷惑性而認(rèn)為是殺毒軟件誤報。
新淘寶客病毒在原先淘寶客木馬的基礎(chǔ)上,增添了許多新的功能。但主要的功能仍然不變,仍為淘寶客劫持。大致分為兩個部分,文件系統(tǒng)過濾和TCP過濾設(shè)備。 這兩部分分別用于文件隱藏、淘寶劫持、切斷安全軟件的云上傳和云查殺的網(wǎng)絡(luò)連接,以達(dá)到逃避查殺的目的。金山毒霸可防御新淘寶客病毒,不慎感染新淘寶病毒的用戶,可下載金山頑固木馬專殺來清除。
8、瀏覽器劫持病毒
該病毒主要通過互聯(lián)網(wǎng)下載以及局域網(wǎng)和移動存儲設(shè)備感染進(jìn)行傳播,會劫持瀏覽器主頁和其它網(wǎng)址導(dǎo)航類網(wǎng)站,強(qiáng)制推廣病毒合作網(wǎng)站,以此來提高指定網(wǎng)站流量,讓病毒作者從中獲利。
對于IE瀏覽器, 病毒會直接跳轉(zhuǎn)到hxxp://aaa.597ie.com/。而對于非IE瀏覽器, 病毒會先關(guān)閉當(dāng)前瀏覽器, 然后重新打開,并且訪問到hxxp://aaa.597ie.com/。
病毒創(chuàng)建一個定時器,循環(huán)遍歷磁盤驅(qū)動器,如發(fā)現(xiàn)用戶有插入移動存儲設(shè)備, 則病毒會將自身文件拷貝到移動設(shè)備的根目錄中,并建立autorun.inf文件,執(zhí)行文件指向病毒文件。 以此來進(jìn)行傳播。
9、傳奇私服劫持者
該病毒捆綁于傳奇私服登陸器,屬于流量劫持木馬,它通過DNS劫持/hosts劫持/驅(qū)動劫持等方式把大量的私服網(wǎng)站解析到固定的一個私服網(wǎng)站,以達(dá)到流量劫持的目的。
其中,釋放惡意驅(qū)動GamesGuardnet.dat的變種在阻止其他私服驅(qū)動的加載的同時存在嚴(yán)重bug,會導(dǎo)致電腦經(jīng)常藍(lán)屏重啟。
10、QQ群蠕蟲病毒
QQ群蠕蟲病毒是指利用QQ群共享漏洞傳播流氓軟件和劫持IE主頁的蠕蟲病毒,QQ群電腦用戶一旦感染QQ群蠕蟲病毒,又會向其他群QQ群內(nèi)上傳該病毒,以“一傳十,十傳百”式放大效應(yīng)傳播。
QQ群蠕蟲病毒大規(guī)模爆發(fā)于12年8月下旬:大量QQ群的群共享出現(xiàn)可疑文件,分別為“QQ斗地主無限刷豆2012年8月27日更新2.zip"、“QQ農(nóng)場無限刷金幣2012年8月27日更新.zip”、“李宗瑞迷奸60位女明星偷拍視頻流出.zip”等。截止到目前,金山毒霸可防御和查殺QQ群蠕蟲病毒。
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號-18
地址:北京市朝陽區(qū)萬東科技文創(chuàng)園11號樓 電話:0756-3327084