2011-10-21來(lái)源:金山安全中心
摘要:超級(jí)工廠病毒(Stuxnet蠕蟲(chóng))是迄今為止最著名的病毒,有報(bào)道稱(chēng)超級(jí)工廠病毒的攻擊令伊朗核計(jì)劃遭遇重大挫折。
關(guān)鍵詞:超級(jí)工廠 蠕蟲(chóng)病毒 金山毒霸
超級(jí)工廠病毒(Stuxnet蠕蟲(chóng))是迄今為止最著名的病毒,有報(bào)道稱(chēng)超級(jí)工廠病毒的攻擊令伊朗核計(jì)劃遭遇重大挫折。10月18日,國(guó)外安全廠商報(bào)道超級(jí)工廠出現(xiàn)變種Duqu,金山毒霸檢索發(fā)現(xiàn),8月25日即捕獲到Duqu病毒樣本,表明該病毒已經(jīng)傳入我國(guó)。
這個(gè)被命名為Duqu的超級(jí)工廠病毒這次的攻擊目標(biāo)不是核工廠,而是企業(yè)設(shè)計(jì)文件。Duqu病毒作者盜用了著名音頻設(shè)備制造商C-Media的數(shù)字簽名,該簽名已被吊銷(xiāo)。該病毒的主要危害是釋放后門(mén)程序,竊取資料。病毒僅通過(guò)社會(huì)工程學(xué)欺騙定向攻擊特定目標(biāo),傳播量很低。
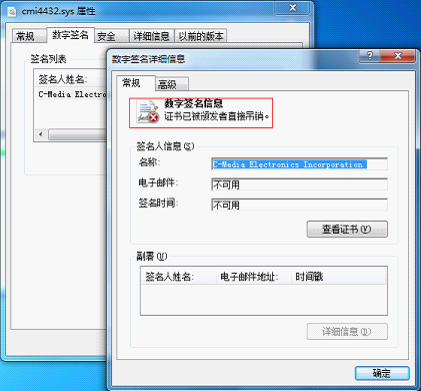 圖1 Duqu病毒驅(qū)程程序
根據(jù)國(guó)外相關(guān)安全廠商提供的資料檢索發(fā)現(xiàn),Duqu病毒文件最早在8月即傳入我國(guó),從病毒樣本分布廣度分析,該病毒的感染量有限。但因?yàn)槌?jí)工廠病毒曾經(jīng)是最有威力的數(shù)字武器攻擊伊朗核工廠,與國(guó)防、科研、企業(yè)機(jī)密密切相關(guān)的系統(tǒng)應(yīng)嚴(yán)防Duqu病毒傳入。
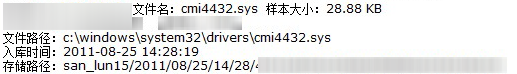
圖2 金山毒霸云系統(tǒng)數(shù)據(jù)顯示8月份即捕獲Duqu病毒樣本
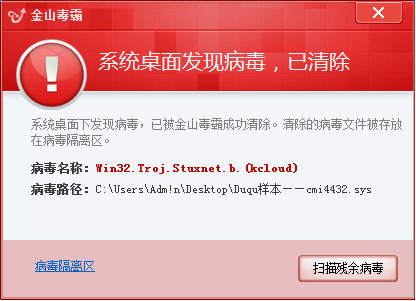
圖3 金山毒霸實(shí)時(shí)監(jiān)控?cái)r截超級(jí)工廠病毒(Stuxnet.b即Duqu病毒變種)
名詞:
超級(jí)工廠病毒(Stuxnet)又名“震網(wǎng)”,是世界上首個(gè)針對(duì)工業(yè)控制系統(tǒng)編寫(xiě)的破壞性病毒,針對(duì)微軟件系統(tǒng)以及西門(mén)子工業(yè)系統(tǒng)的病毒,目前已感染多個(gè)國(guó)家及地區(qū)的工業(yè)系統(tǒng)和個(gè)人用戶(hù),此病毒可通過(guò)網(wǎng)絡(luò)傳播,與以往病毒不同,其代碼非常精密。
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號(hào)-18
地址:北京市朝陽(yáng)區(qū)萬(wàn)東科技文創(chuàng)園11號(hào)樓 電話:0756-3327084