2011-06-29來(lái)源:金山安全中心
摘要:6月28日晚8點(diǎn),新浪微博突然遭遇蠕蟲(chóng)式的"病毒"攻擊,眾多加V認(rèn)證的名人微博發(fā)布帶攻擊鏈接的私信或微博,"微博蠕蟲(chóng)來(lái)了"的消息在微博網(wǎng)友中不徑而走。為避免再有用戶中招,金山毒霸已將相應(yīng)鏈接標(biāo)識(shí)為黑鏈予以攔截。
關(guān)鍵詞:新浪微博中毒,自動(dòng)發(fā)廣告,好友發(fā)送私信
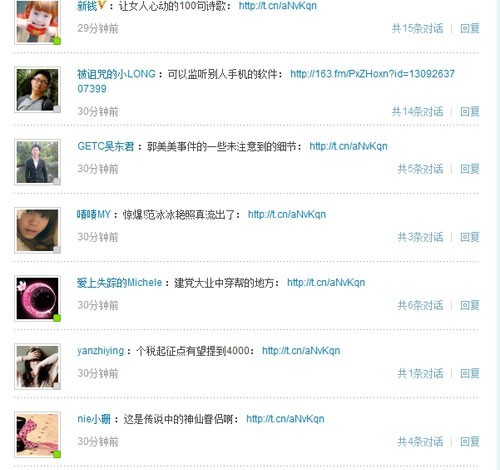
圖1 新浪微博突然爆發(fā)的奇怪消息
6月28日晚8點(diǎn),新浪微博突然遭遇蠕蟲(chóng)式的“病毒”攻擊,眾多加V認(rèn)證的名人微博發(fā)布帶攻擊鏈接的私信或微博,“微博蠕蟲(chóng)來(lái)了”的消息在微博網(wǎng)友中不徑而走。為避免再有用戶中招,金山毒霸已將相應(yīng)鏈接標(biāo)識(shí)為黑鏈予以攔截。
“這次針對(duì)新浪微博的攻擊事件在短時(shí)間內(nèi)突然爆發(fā),是源于新浪微博的某些頁(yè)面存在XSS跨站攻擊漏洞。”金山網(wǎng)絡(luò)安全專家指出,攻擊者在每一個(gè)杜撰的消息后面跟一個(gè)微博短網(wǎng)址,該網(wǎng)址又通過(guò)網(wǎng)易的短址指向一個(gè)含跨站腳本攻擊的鏈接。當(dāng)受害者讀取私信,鼠標(biāo)指向那個(gè)短址鏈接時(shí),攻擊腳本就會(huì)執(zhí)行。
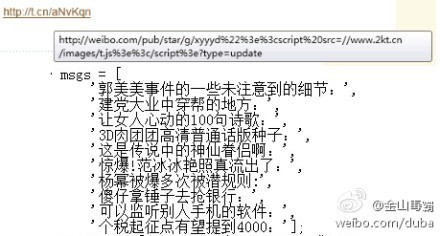
圖2 闖禍的短網(wǎng)址暗藏玄機(jī)
點(diǎn)擊這條攻擊鏈接后,微博網(wǎng)友會(huì)立刻執(zhí)行一段有害代碼,造成三個(gè)結(jié)果:發(fā)布一條微博;成為攻擊發(fā)起人的粉絲;向其他好友發(fā)送含同樣鏈接地址的私信。新浪微博很快發(fā)現(xiàn)這個(gè)漏洞,刪除了含攻擊鏈接的微博內(nèi)容,并將攻擊發(fā)起人ID刪除。
針對(duì)社交網(wǎng)站的XSS漏洞曾經(jīng)多次發(fā)生,國(guó)外的Facebook、Twitter,國(guó)內(nèi)的人人網(wǎng)、開(kāi)心網(wǎng)都曾遭遇類似攻擊。金山安全專家指出,XSS漏洞簡(jiǎn)單理解,就是利用網(wǎng)站漏洞在本站執(zhí)行第三方網(wǎng)站的程序代碼。攻擊者利用XSS漏洞誘使被攻擊者訪問(wèn)含特別用途的網(wǎng)頁(yè),可以是釣魚(yú)網(wǎng)站,也可以是掛馬網(wǎng)站。
幸運(yùn)的是,6月28日針對(duì)新浪微博的攻擊行動(dòng)中,并沒(méi)有訪問(wèn)到帶有明顯惡意的釣魚(yú)網(wǎng)站和掛馬網(wǎng)站,也不會(huì)造成微博用戶的帳號(hào)安全。“這次事件看起來(lái)更象一個(gè)安全警告,這樣做的目的是促使被攻擊方更加重視安全問(wèn)題,及時(shí)修復(fù)安全漏洞。”金山安全專家這樣解釋。
“這可能只是一個(gè)開(kāi)始,這次事件提醒所有網(wǎng)站運(yùn)營(yíng)者重視安全漏洞,但無(wú)法保證下一個(gè)攻擊者也同樣懷有善意。”做為防范措施,金山安全專家建議一般網(wǎng)民謹(jǐn)慎點(diǎn)擊短址鏈接,安裝專業(yè)殺毒軟件可以減輕無(wú)意中訪問(wèn)釣魚(yú)網(wǎng)站或掛馬網(wǎng)站的風(fēng)險(xiǎn)。

版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號(hào)-18
地址:北京市朝陽(yáng)區(qū)萬(wàn)東科技文創(chuàng)園11號(hào)樓 電話:0756-3327084