2010-10-29來(lái)源:金山安全中心
摘要:近日,金山安全中心截獲一種新型的欺詐木馬,木馬程序本身并不復(fù)雜,但木馬作者利用的欺騙手法卻十分高明。該木馬作者通過(guò)技術(shù)手段,讓木馬文件名看上去跟記事本文件完全一樣,即使是經(jīng)驗(yàn)豐富的IT技術(shù)人員也會(huì)很容易被該木馬欺騙。目前,已經(jīng)有超過(guò)萬(wàn)名用戶(hù)感染了該木馬病毒。金山安全中心已經(jīng)第一時(shí)間對(duì)該木馬進(jìn)行了分析處理,用戶(hù)只需升級(jí)金山毒霸或金山衛(wèi)士到最新版本即可查殺該木馬。
關(guān)鍵詞:新型欺詐木馬,TXT病毒 ,JPG病毒
近日,金山安全中心截獲一種新型的欺詐木馬,木馬程序本身并不復(fù)雜,但木馬作者利用的欺騙手法卻十分高明。該木馬作者通過(guò)技術(shù)手段,讓木馬文件名看上去跟記事本文件完全一樣,即使是經(jīng)驗(yàn)豐富的IT技術(shù)人員也會(huì)很容易被該木馬欺騙。目前,已經(jīng)有超過(guò)萬(wàn)名用戶(hù)感染了該木馬病毒。金山安全中心已經(jīng)第一時(shí)間對(duì)該木馬進(jìn)行了分析處理,用戶(hù)只需升級(jí)金山毒霸或金山衛(wèi)士到最新版本即可查殺該木馬。
網(wǎng)友小新在和網(wǎng)友聊天時(shí),對(duì)方傳過(guò)來(lái)一個(gè)壓縮包,對(duì)方說(shuō)是電子書(shū),小新收到打開(kāi)一看是文本文件,雙擊打開(kāi)后,果然打開(kāi)一個(gè)記事本文件。而事實(shí)上,小新雙擊打開(kāi)的是一個(gè)可執(zhí)行的木馬程序。而此時(shí),小新的電腦已經(jīng)淪為了肉雞,不但面臨個(gè)人隱私信息被偷窺的風(fēng)險(xiǎn),而且還有可能因?yàn)楸槐I號(hào)而帶來(lái)經(jīng)濟(jì)上的損失。
金山安全專(zhuān)家通過(guò)分析這個(gè)特殊的“文本”文件,發(fā)現(xiàn)其文件名被人為的插入了RLO控制符,即通過(guò)一些技術(shù)手段,使得文件名中的字符顯示是從右到左,而中國(guó)用戶(hù)的電腦顯示字符是從左到右的。正是因?yàn)樵撃抉R通過(guò)“逆向修改文件名”的方式假冒正常的文本文件欺騙用戶(hù),因此金山安全中心將該病毒命名為“逆名欺騙木馬”。安全小提示:如果您有“我的電腦圖標(biāo)沒(méi)了”、“輸入法不見(jiàn)了怎么辦”等電腦安全問(wèn)題的話,您的系統(tǒng)多半已經(jīng)被木馬病毒感染了,此時(shí)如果不慎登錄自己的網(wǎng)銀、支付寶等帳號(hào)很有可能造成大量的財(cái)產(chǎn)損失!
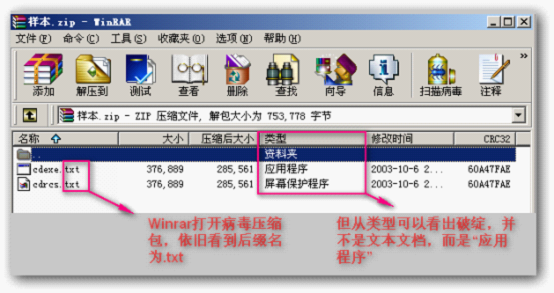
如上圖所示,壓縮包中的兩個(gè)看起來(lái)是txt結(jié)尾的文本文件,而實(shí)際上卻分別是exe和scr結(jié)尾的可執(zhí)行程序,Windows資源管理器中查看這兩個(gè)文件也是相同的結(jié)果。木馬作者在文件名中插入U(xiǎn)nicode反轉(zhuǎn)字符實(shí)現(xiàn)了欺騙,若雙擊壓縮包中的假“文本”文件,木馬將會(huì)自動(dòng)打開(kāi)一個(gè)真正的記事本文件,這種騙術(shù)足以讓一些IT技術(shù)人員落入陷阱。
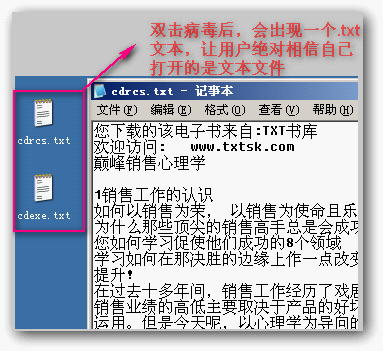
金山安全專(zhuān)家表示,逆名欺騙木馬的危害性是非常巨大的,沒(méi)有人會(huì)想到一個(gè)后綴為txt或者jpg的文件有可能是木馬,可以執(zhí)行起來(lái)。專(zhuān)家也指出,逆名欺騙木馬這種欺騙方式可能在黑客圈中廣為流傳,該手法給病毒制造業(yè)送來(lái)了一次興奮劑,將會(huì)有更多網(wǎng)民受害,提醒廣大用戶(hù)要注意防范。
基于逆名欺騙木馬的傳播特點(diǎn),金山安全中心已經(jīng)針對(duì)該木馬的欺騙行為進(jìn)行了病毒庫(kù)升級(jí),金山安全的用戶(hù)可以使用金山毒霸或金山衛(wèi)士的快速查殺功能檢查自己的電腦是否被可疑程序入侵。同時(shí),非金山毒霸用戶(hù),可登錄金山安全官方網(wǎng)站(http://www.duba.net)下載永久免費(fèi)的金山衛(wèi)士,從而獲得金山毒霸為期一年的免費(fèi)殺毒服務(wù)。
版權(quán)所有? 2010 - 2026 北京靈豹智能科技有限公司 京ICP備2025133740號(hào)-18
地址:北京市朝陽(yáng)區(qū)萬(wàn)東科技文創(chuàng)園11號(hào)樓 電話:0756-3327084