客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
添加微信
立即線上溝通
客服微信
詳情請咨詢客服
客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
2018-07-27 來源:漁村安全作者:漁村安全
近期,金山毒霸安全實驗室發(fā)現(xiàn)“貪狼”Rootkit僵尸家族在近2個月開始再次活躍。“貪狼”病毒一直都是盜版系統(tǒng)預(yù)裝渠道中的活躍家族,早期變種可以追溯到2015年,起初主要用于主頁劫持和流量暗刷。通過“捕風(fēng)”威脅感知系統(tǒng)監(jiān)控記錄來看,“貪狼”基本上每年都會有一次較大的活躍更新。在17年初曾被安全友商命名為“狼人殺”并分析曝光,短暫潛伏以后在17年9月份又出現(xiàn)過小幅更新。今年6月份開始“貪狼”家族開始再度活躍,除了Http(s)劫持模塊不斷加強外,開始順應(yīng)黑產(chǎn)潮流加入“門羅幣”挖礦功能模塊,并且在6月4號開始通過更新渠道下發(fā)“Hydra”DDOS木馬插件,“貪狼”僵尸網(wǎng)絡(luò)的威脅度和攻擊性正在不斷加強。
金山毒霸安全專家建議:
重裝系統(tǒng)時,應(yīng)盡量選擇原版系統(tǒng)安裝鏡像,而非Ghost類鏡像系統(tǒng)或一鍵裝機軟件。安裝完系統(tǒng)后應(yīng)在第一時間安裝安全軟件,如金山毒霸,全方位保護電腦安全。若不慎感染,可使用頑固木馬專殺工具進行查殺處理。
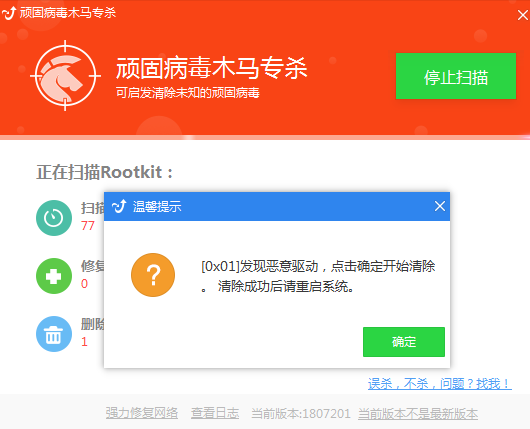
(頑固木馬專殺工具查殺截圖)