客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
添加微信
立即線上溝通
客服微信
詳情請咨詢客服
客服熱線
186-8811-5347、186-7086-0265
官方郵箱
contactus@mingting.cn
2018-05-30 來源:漁村安全作者:漁村安全
近兩年,比特幣、以太幣、門羅幣等數字貨幣正經歷著全球熱潮。挖礦類病毒木馬的感染量也隨著虛擬貨幣的價格攀升逐步上漲,黑產團伙的商業嗅覺和行動力令人驚嘆,類似“CoinHive”這種網頁挖礦變現平臺層出不窮,數百萬級的網站被黑產團伙利用web漏洞植入挖礦代碼。
從去年形勢可以看到各類挖礦木馬異常活躍,從利用“永恒之藍”漏洞傳播到服務器、數據庫弱口令爆破,從Struts2、Weblogic、Jboss等各大Web框架漏洞到IE/Flash 0day掛馬傳播,甚至包括被頻繁曝光漏洞的路由器、攝像頭等嵌入式設備都被黑產團伙盯上,各類挖礦木馬可以說一直活躍在全球網絡安全攻擊事件的最前線。
在挖礦暴利的引誘驅使下,之前部分用于傳播垃圾郵件、敲詐者的老牌僵尸網絡都開始紛紛轉型加入挖礦大軍。更有甚者,個別傳統正牌軟件廠商也都開始沉淪墮落,從我們去年挖掘曝光的“看看影音云控挖礦”、“電信天翼客戶端挖礦后門”等安全事件中就可以略窺一二,不夸張地說,2017年堪稱挖礦類木馬病毒的爆發元年。
從框架設計到代碼細節處理上都非常完善,在隱蔽性、兼容穩定性、反分析對抗等各方面都達到了一個全新高度,病毒代碼的復雜程度、專業程度也為近年所罕見。
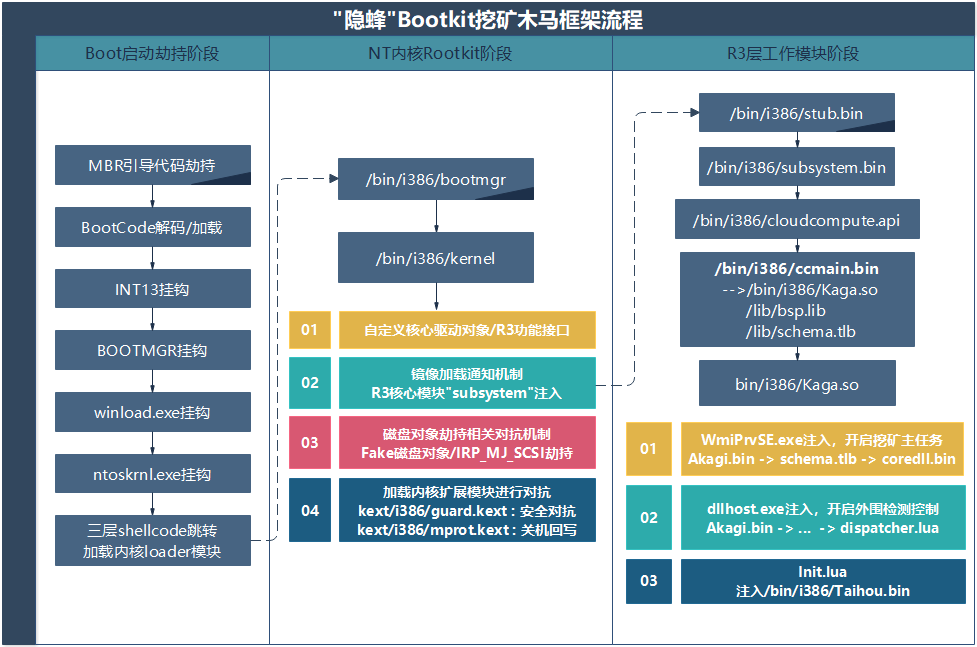
“隱蜂”Bootkit木馬的技術特點
從樣本模塊的字符串信息中,金山毒霸安全研究院發現該Bootkit的內部項目代號為“Mellifera(蜜蜂)”,所以本次的Bootkit木馬被命名為“隱蜂”。
1、對抗分析檢測,隱蔽性很強。一旦發現ARK工具、抓包軟件或者安全軟件,甚至是任務管理器,病毒都會立即結束挖礦活動,小心翼翼地躲藏起來
2、架構設計靈活,復雜度專業度很高。最直觀的感受,我們從“隱蜂”病毒中解壓出來的各類內核模塊、R3插件以及配置文件多達50+,病毒代碼結構的復雜程度可見一斑。
3、系統兼容穩定性很好。“隱蜂”在系統引導過程中的掛鉤時機選擇、掛鉤點特征搜尋和代碼細節處理上都非常完善,支持主流windows操作系統版本,同時兼容X86/X64架構。“隱蜂”Boot劫持代碼中也可以看到一些Bootkit前輩的身影,堪稱后輩中的集大成者。
從金山毒霸安全實驗室監控到的數據來看:本次的“隱蜂”Bootkit木馬變種從3月初開始測試傳播,得益于其強悍的隱蔽性和對抗分析能力,到至今的三個多月都不曾被外界發現曝光。病毒的項目版本號也從0.1迭代至目前的1.x,在經歷了幾輪網頁掛馬和流氓捆綁的傳播小高峰后,該僵尸網絡已經逐漸成形,預估目前全網的感染用戶50w+。
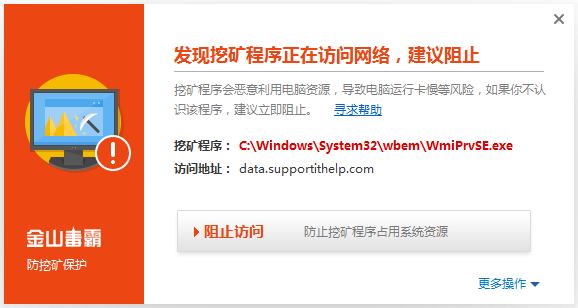
(金山毒霸首家攔截“隱蜂”Bootkit挖礦木馬)
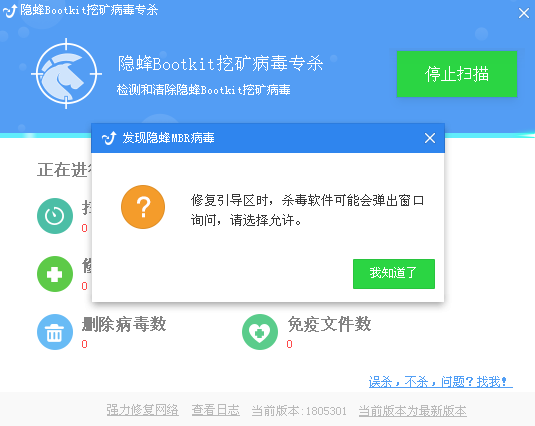
(“隱蜂”Bootkit挖礦病毒專殺工具)
點擊查看詳情技術分析報告
上一篇:警方揭秘!誰泄露了我們的個人信息