攻擊事件介紹
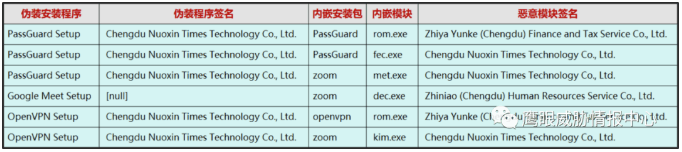
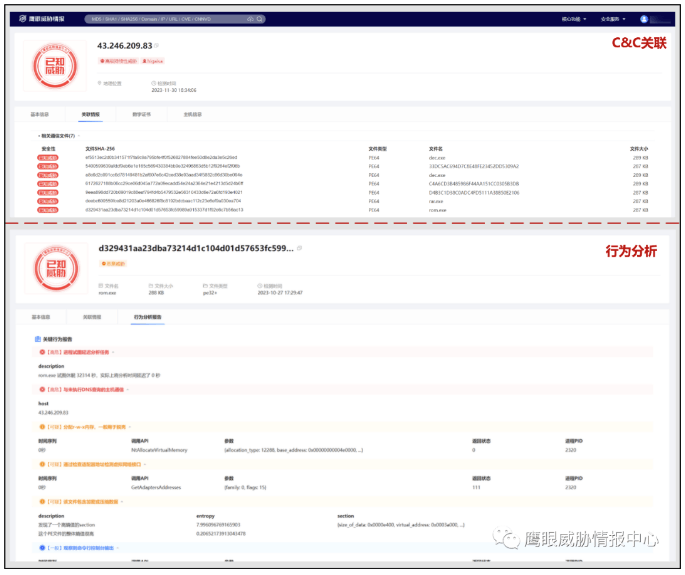
近期,毒霸安全團(tuán)隊(duì)留意到 Cyble 研究情報(bào)實(shí)驗(yàn)室最新發(fā)布的 Higaisa APT 威脅活動(dòng)報(bào)告。根據(jù)報(bào)告內(nèi)容,該組織采用了仿冒 OpenVPN 官網(wǎng)的手段,在針對(duì)中國(guó)網(wǎng)民的釣魚(yú)網(wǎng)站上傳送了惡意安裝包。我們通過(guò)鷹眼威脅情報(bào)中心又發(fā)現(xiàn)了該組織的其他多個(gè)釣魚(yú)活動(dòng),如圖所示,攻擊主要將惡意模塊與多個(gè)常規(guī)軟件進(jìn)行捆綁,偽裝成正常安裝包并通過(guò)釣魚(yú)網(wǎng)站、下載站等途徑傳播。這些安裝包在外觀設(shè)計(jì)上與正規(guī)軟件極為相似,從而有效地誘使用戶(hù)進(jìn)行下載安裝。用戶(hù)一旦在本地設(shè)備執(zhí)行,攻擊者便可以植入惡意模塊并建立后門(mén),再通過(guò)后門(mén)遠(yuǎn)程控制受害者計(jì)算機(jī)、部署木馬軟件等操作。
Higaisa 的威脅活動(dòng)在 2019 年首次被公開(kāi)披露,該組織的攻擊目標(biāo)多元化,涵蓋了機(jī)構(gòu)、商業(yè)實(shí)體以及參與國(guó)際貿(mào)易的公司和個(gè)人。Higaisa 通過(guò)精心設(shè)計(jì)的釣魚(yú)郵件和魚(yú)叉式網(wǎng)絡(luò)攻擊來(lái)傳播惡意軟件,其主要的惡意操作是通過(guò) Shellcode 執(zhí)行的,包括但不限于白加黑動(dòng)態(tài)加載技術(shù)、代碼解密機(jī)制、反調(diào)試措施,以及利用密鑰加密技術(shù)來(lái)保護(hù)其通信數(shù)據(jù)。盡管該組織的活動(dòng)已被廣泛曝光,Higaisa 依舊保持著相當(dāng)高的活躍度。
流程概要
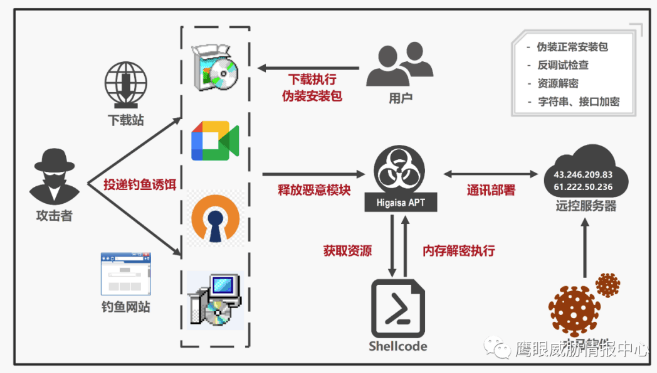
該攻擊主要通過(guò)偽裝成正常的安裝程序來(lái)誘導(dǎo)用戶(hù)下載惡意文件。用戶(hù)在執(zhí)行這些看似合法的安裝程序時(shí),實(shí)際上激活了隱藏的惡意模塊,該模塊負(fù)責(zé)搜尋并執(zhí)行資源中的加密 Shellcode。這些惡意代碼還包含反調(diào)試檢測(cè)代碼、加密了接口和關(guān)鍵字符,旨在阻止調(diào)試和靜態(tài)分析。完成上述步驟后,攻擊者將建立一個(gè)加密通信通道,通過(guò)生成密鑰,與 C&C 服務(wù)器進(jìn)行進(jìn)一步的通信和部署。
詳細(xì)分析
1. 初始執(zhí)行
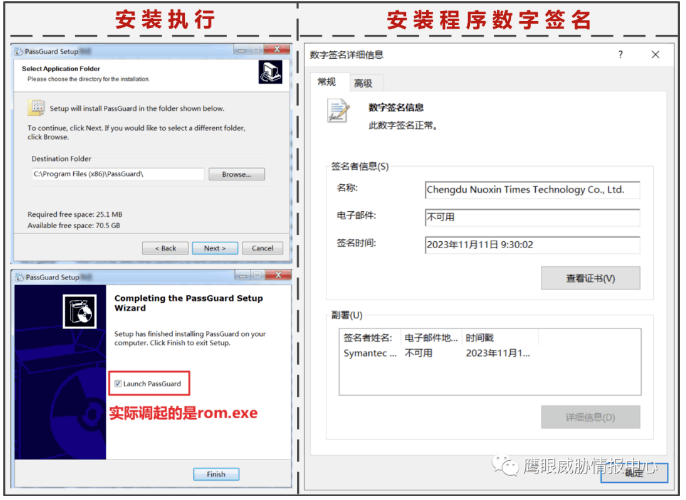
此次捕獲的惡意模塊由偽裝成 “PassGuard(密碼衛(wèi)士)” 的誘餌安裝包釋放。安裝包具有數(shù)字簽名 “Chengdu Nuoxin Times Technology Co., Ltd.”。在執(zhí)行后,惡意安裝程序釋放了一個(gè)合法軟件的安裝包,以及一個(gè)基于 Rust 編寫(xiě)的 64 位惡意可執(zhí)行文件 “rom.exe”,該文件的數(shù)字簽名為 “Zhiya Yunke (Chengdu) Finance and Tax Service Co., Ltd.”。
2. 對(duì)抗手段
(1) 資源解密
當(dāng)惡意模塊被加載后,它會(huì)從自身的資源中提取一段大小為 0xE2A1 的二進(jìn)制數(shù)據(jù)。然后將這些資源數(shù)據(jù)復(fù)制到內(nèi)存中,并執(zhí)行解密操作以獲取一段 Shellcode 。最后通過(guò)間接調(diào)用 Shellcode 代碼段。這個(gè)過(guò)程涉及資源加載、內(nèi)存解密和動(dòng)態(tài)執(zhí)行 Shellcode 的操作。
(2) 反調(diào)試檢查
惡意代碼段中穿插使用了反調(diào)試機(jī)制,以增加對(duì)動(dòng)態(tài)分析的對(duì)抗性。這一機(jī)制基于當(dāng)前執(zhí)行的代碼段計(jì)算哈希值 (computedHash1),并將其用于控制程序執(zhí)行的流程。如果動(dòng)態(tài)調(diào)試器介入并干擾了循環(huán),導(dǎo)致哈希值不正確,程序?qū)?huì)退出函數(shù),跳過(guò)關(guān)鍵步驟。
(3) 字符串、接口加密
Shellcode 中采用了關(guān)鍵字符加密和內(nèi)存中的動(dòng)態(tài)函數(shù)調(diào)用等技術(shù)。如 URL、函數(shù)名和 IP 地址等關(guān)鍵字符都經(jīng)過(guò)了加密存儲(chǔ),從而增加了靜態(tài)分析的難度。此外,代碼在運(yùn)行時(shí)動(dòng)態(tài)導(dǎo)入了庫(kù)函數(shù),并通過(guò)內(nèi)存中的函數(shù)指針來(lái)調(diào)用這些函數(shù),進(jìn)一步增加了靜態(tài)分析和反編譯的復(fù)雜性。這些措施的目的在于提高動(dòng)態(tài)對(duì)抗性,從而提高了分析難度。
3. 網(wǎng)絡(luò)通訊
(1) 通訊密鑰
Shellcode 通過(guò)創(chuàng)建 UUID 計(jì)算其哈希值,在哈希的基礎(chǔ)上生成一個(gè) AES 密鑰并保存,用于與 C&C 服務(wù)器之間的通信。
(2) 獲取信息
通過(guò)配置獲取代理服務(wù)器信息,檢驗(yàn)是否可以通過(guò)代理服務(wù)器進(jìn)行網(wǎng)絡(luò)通信。
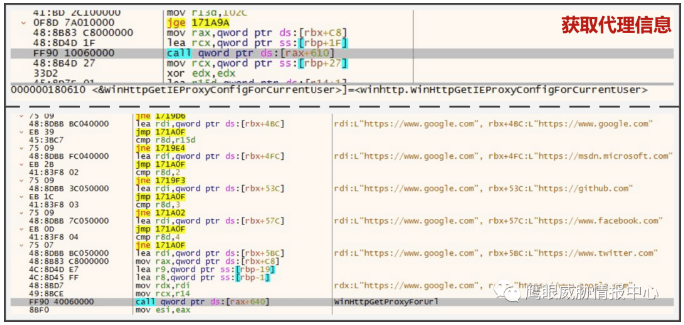
(3) 建立通訊
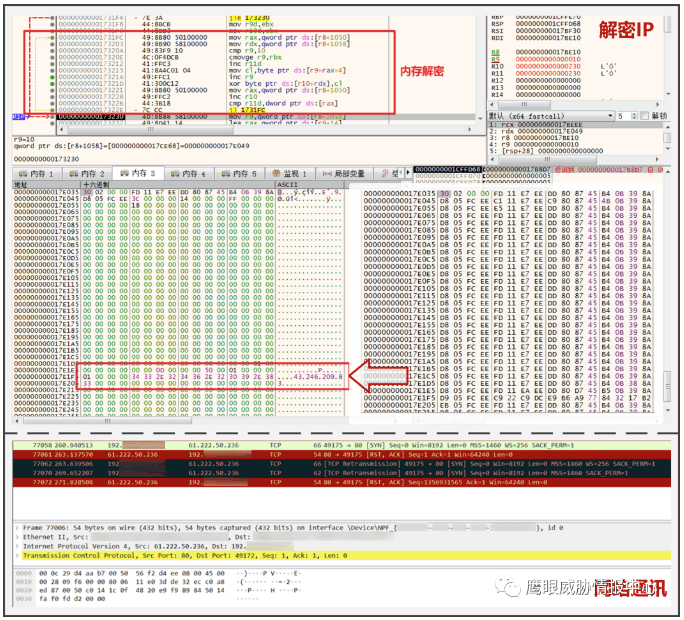
通過(guò)內(nèi)存解密后獲取到服務(wù)器地址。檢測(cè)網(wǎng)絡(luò)正常連通后與指定 IP 建立正式通訊。在分析過(guò)程中,由于服務(wù)器已關(guān)閉,因此無(wú)法確定這次攻擊的最終目標(biāo)。
同源性分析
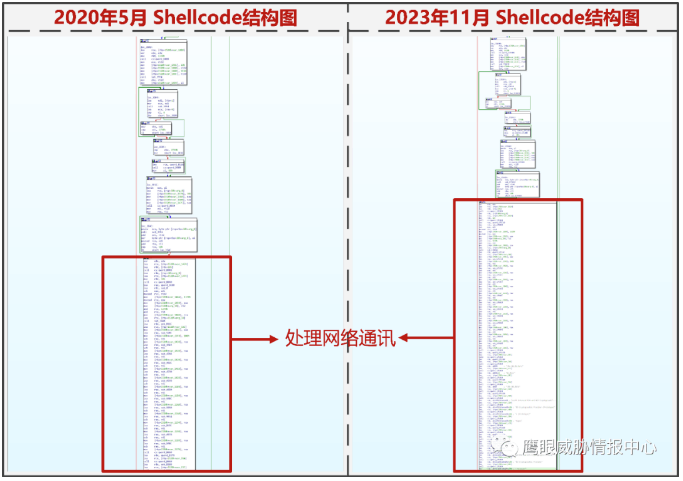
經(jīng)分析發(fā)現(xiàn),本次捕獲的惡意 Shellcode 與 2020 年傳播的 Higaisa APT 在代碼結(jié)構(gòu)上存在高度相似。值得注意的是,此次傳播樣本直接將 Shellcode 嵌入程序的資源段中,并進(jìn)行了加密處理,而過(guò)去的樣本則將 Shellcode 存儲(chǔ)為獨(dú)立文件,并通過(guò)白文件進(jìn)行調(diào)用。
更多樣本信息可登錄鷹眼情報(bào)中心(https://ti.duba.net)搜索或者上傳樣本后查看分析出的 C2 配置,通過(guò) IP 地址查看所屬家族和地區(qū)等詳細(xì)信息,在“關(guān)聯(lián)情報(bào)”里點(diǎn)擊相關(guān)通信文件等選項(xiàng)即可獲取關(guān)聯(lián)的同源家族樣本。
總結(jié)
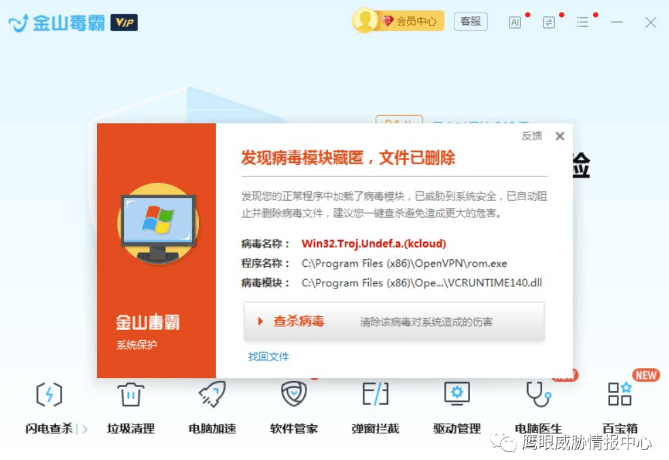
近期網(wǎng)絡(luò)釣魚(yú)的攻擊手法的仍在不斷進(jìn)化和復(fù)雜化。攻擊者通過(guò)將惡意軟件偽裝成正常的安裝包發(fā)布在下載鏈接中,利用圖標(biāo)和數(shù)字簽名提高可信度,讓用戶(hù)難以區(qū)分真?zhèn)巍_@使得普通用戶(hù)在判斷軟件的安全性時(shí)面臨更大挑戰(zhàn)。防范建議:優(yōu)先在正規(guī)官方網(wǎng)站下載軟件,避免使用外部或不明來(lái)源的鏈接。對(duì)于制作粗糙或設(shè)計(jì)不專(zhuān)業(yè)的類(lèi)官方網(wǎng)站,應(yīng)提高警惕。在處理電子郵件、社交媒體消息或網(wǎng)站上的下載鏈接時(shí),若來(lái)源不明確或不可信,盡量避免點(diǎn)擊或下載,以減少受到網(wǎng)絡(luò)釣魚(yú)攻擊的風(fēng)險(xiǎn)。同時(shí),安裝金山毒霸可以有效檢測(cè)和清除此類(lèi)威脅。
IOCs
MD5(部分)
E7CF8B4C6BF416020929A3E7469A84CC
12E2D0FC11B2C788C09B187B3D632459
FB08395645BA9DA02224101AD25E06D3
33CA9B7FC670837EC5B4F16007AE4689
48CE6EF579AC746FF2E74595301B4D75
D4B3C1D38C0ADC4FD5111A38B50E2106
C5592864F343C9C9C7E47B80FB6C6313
AEC9716853A0814B3BF974314542B999
E84197A347F7E2AD59A2396F6C3D1F9C
33DC5AC694D7C8E48FE23452DD5309A2
C4A6CD3B485986F44AA151CC0305B3DB
7E2E211E27BE9D63C86392761BBCAB06
1E76771744BA85AE91D35756DD3D5EBD
67836F4B378BFB3B424E4CF548B6D5FE
35C83FF8AA2415DC96B134E63A8100FF
7BA7E9090C789F3CC10285CD70FBA8F0